เว็บโดนยึดได้เพราะปลั๊กอินตัวเดียวจริงไหม? ThaiCERT เตือนช่องโหว่ All-in-One WP Migration ที่กระทบเว็บ WordPress หลายล้านแห่ง
เวลาพูดถึงเว็บโดนแฮ็ก หลายคนอาจนึกถึงภาพแฮ็กเกอร์เดารหัสผ่านผู้ดูแลเว็บ หรือเจาะระบบเซิร์ฟเวอร์โดยตรง แต่ในโลกของ WordPress มีอีกทางหนึ่งที่อันตรายไม่แพ้กัน นั่นคือ “ปลั๊กอิน”
เพราะปลั๊กอินไม่ได้เป็นแค่ของตกแต่งเว็บ แต่เป็นซอฟต์แวร์ที่สามารถทำงานลึกเข้าไปในระบบ WordPress ได้ ตั้งแต่จัดการไฟล์ ฐานข้อมูล ไปจนถึงการนำเข้าและกู้คืนเว็บไซต์ทั้งชุด
และเมื่อปลั๊กอินตัวหนึ่งมีช่องโหว่ ผลกระทบจึงอาจไม่ได้หยุดอยู่แค่ “ฟังก์ชันบางอย่างพัง” แต่อาจเปิดทางให้ผู้โจมตีเข้าควบคุมเว็บไซต์ได้ทั้งเว็บ
วันที่ 4 กันยายน 2569 ThaiCERT ออกข่าวเตือนช่องโหว่ในปลั๊กอิน All-in-One WP Migration and Backup ซึ่งเป็นปลั๊กอินยอดนิยมสำหรับย้าย สำรอง และกู้คืนเว็บไซต์ WordPress โดยช่องโหว่นี้ถูกติดตามในชื่อ CVE-2026-19949 และมีคะแนนความรุนแรง CVSS 8.8 จัดอยู่ในระดับสูง
🔌 ปลั๊กอินตัวนี้ทำอะไร ถึงมีสิทธิ์มากขนาดนั้น?
All-in-One WP Migration and Backup ถูกออกแบบมาให้ช่วยเจ้าของเว็บย้ายเว็บไซต์จากเซิร์ฟเวอร์หนึ่งไปอีกเซิร์ฟเวอร์หนึ่ง หรือสำรองเว็บไซต์ทั้งชุดเอาไว้ ซึ่งหมายความว่ามันต้องเข้าถึงองค์ประกอบสำคัญหลายอย่างของ WordPress เช่น ฐานข้อมูล ไฟล์มีเดีย ธีม และปลั๊กอินอื่น ๆ
นั่นทำให้ปลั๊กอินประเภทนี้มีสิทธิ์ทำงานสูงกว่าปลั๊กอินธรรมดาที่แค่เพิ่มปุ่มหรือเปลี่ยนหน้าตาเว็บไซต์
ถ้าเปรียบง่าย ๆ WordPress คือบ้าน ส่วนปลั๊กอินธรรมดาอาจเหมือนเฟอร์นิเจอร์ แต่ปลั๊กอินสำหรับ Backup/Migration เหมือนคนที่มีสิทธิ์เข้าไปแตะทั้ง ตู้เซฟ เอกสาร ระบบไฟ และกุญแจสำรองของบ้าน
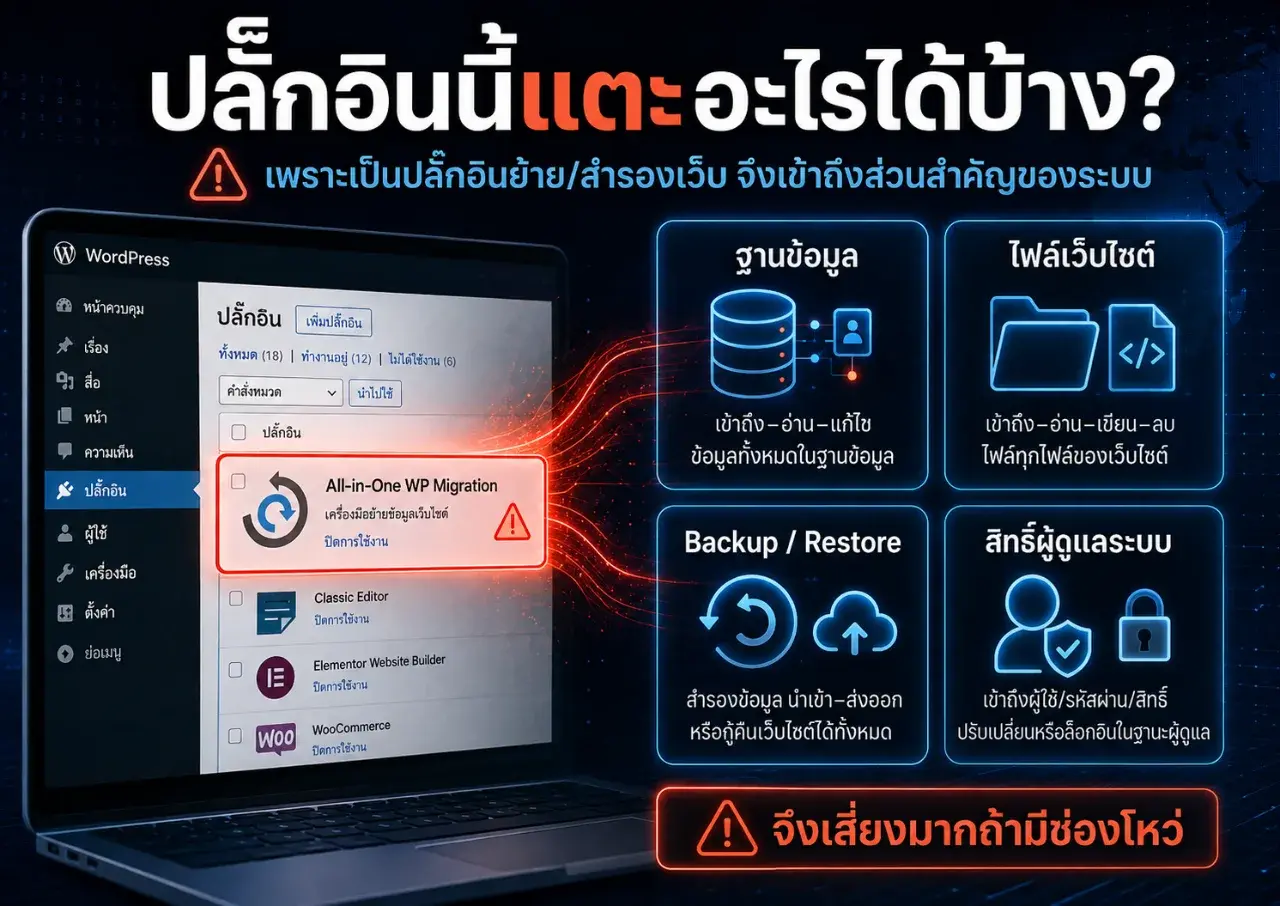
ถ้ากลไกตรงนี้มีช่องโหว่ ผู้โจมตีก็อาจใช้สิทธิ์ที่ปลั๊กอินมีอยู่แล้วเป็นทางผ่านเข้าไปทำสิ่งที่รุนแรงกว่าเดิมได้
🧩 ช่องโหว่นี้เกิดจากอะไร?
ThaiCERT ระบุว่าช่องโหว่นี้เป็นลักษณะ Second-Order SQL Injection ในฟังก์ชันการกู้คืน Archive ของปลั๊กอิน โดยเกิดจากการตรวจสอบและจัดการข้อมูลนำเข้าไม่รัดกุมเพียงพอ
คำว่า SQL Injection ปกติหมายถึงการที่ผู้โจมตีใส่ข้อมูลที่ออกแบบมาให้ไปแทรกคำสั่ง SQL เพื่อให้ฐานข้อมูลทำสิ่งที่ไม่ควรทำ แต่คำว่า Second-Order ทำให้กรณีนี้ต่างออกไปเล็กน้อย
เพราะข้อมูลอันตรายอาจไม่ได้ทำงานทันทีตอนที่ถูกส่งเข้ามา แต่ถูกเก็บไว้ก่อน แล้วจึงถูกนำมาใช้ในภายหลังในอีกขั้นตอนหนึ่ง เช่น ตอนที่ผู้ดูแลเว็บสั่ง Restore Archive
นี่ทำให้มันอันตรายตรงที่ ต้นเหตุและจุดที่เกิดผลอาจไม่ได้อยู่ในจังหวะเดียวกัน
🧠 ถ้าอธิบายแบบง่าย ช่องโหว่ทำงานเป็นลำดับยังไง?
ภาพรวมแบบย่อสามารถคิดได้ประมาณนี้
1. ข้อมูลอันตรายถูกส่งเข้าสู่เว็บไซต์
↓
2. ระบบเก็บข้อมูลนั้นเอาไว้ก่อน
↓
3. ผู้ดูแลสั่ง Restore ข้อมูลหรือไฟล์สำรอง
↓
4. ข้อมูลที่ถูกเก็บไว้ไปกระตุ้นคำสั่ง SQL
↓
5. อาจต่อยอดไปถึงการรันโค้ดบนเว็บ หรือ RCE
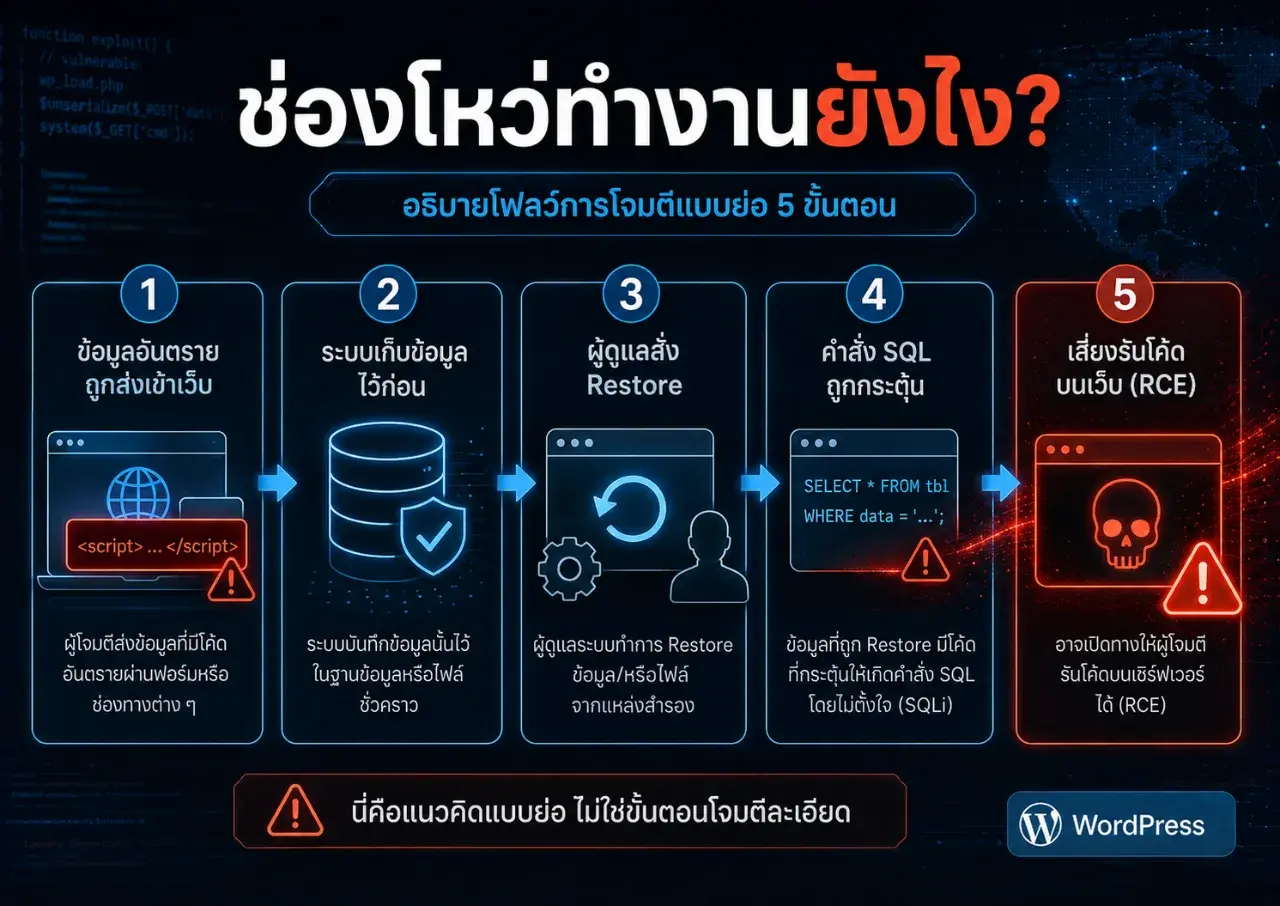
จุดสำคัญคือ นี่เป็นการอธิบายภาพรวมของกลไกเพื่อให้เข้าใจง่าย ไม่ใช่คู่มือหรือขั้นตอนสำหรับนำไปใช้โจมตีเว็บไซต์
🔐 ผู้โจมตีต้องล็อกอินก่อนหรือไม่?
ตามข้อมูลที่ ThaiCERT และแหล่งด้านความปลอดภัยรายงาน ช่องโหว่นี้สามารถถูกโจมตีได้โดย ไม่จำเป็นต้องล็อกอินเป็นผู้ดูแลเว็บไซต์ก่อน ซึ่งเป็นหนึ่งในเหตุผลที่ทำให้ช่องโหว่ได้รับการประเมินความรุนแรงค่อนข้างสูง
หากการโจมตีสำเร็จ ผู้โจมตีอาจไปถึงขั้นดึงข้อมูลลับที่ปลั๊กอินใช้ และใช้ต่อยอดไปสู่การ รันโค้ดบนเซิร์ฟเวอร์ หรือ Remote Code Execution (RCE) ได้
⚠️ แล้วคำว่า “รันโค้ด” หมายถึงอะไร?
คำว่า “รันโค้ด” ฟังดูเหมือนเป็นเรื่องเทคนิคธรรมดา แต่ในบริบทความปลอดภัย ถ้าผู้โจมตีสามารถรันโค้ดของตัวเองบนเซิร์ฟเวอร์เว็บไซต์ได้ ก็อาจนำไปสู่สิ่งต่าง ๆ เช่น
แก้ไขไฟล์เว็บไซต์
ติดตั้งปลั๊กอินอันตราย
สร้างบัญชีผู้ดูแลปลอม
ขโมยข้อมูลจากฐานข้อมูล
ฝังช่องทางเพื่อกลับเข้ามาใหม่ภายหลัง
นี่จึงเป็นเหตุผลที่ช่องโหว่ประเภท RCE ถูกมองว่าร้ายแรงมาก เพราะไม่ได้จำกัดผลกระทบอยู่แค่หน้าเว็บหนึ่งหน้า
🌐 มีเว็บไซต์เสี่ยงมากแค่ไหน?
WPScan ระบุว่า All-in-One WP Migration and Backup มีการติดตั้งใช้งานอยู่มากกว่า 5 ล้านเว็บไซต์ และช่องโหว่นี้กระทบเวอร์ชันก่อน 7.110 โดยเวอร์ชัน 7.110 เป็นเวอร์ชันที่แก้ไขช่องโหว่แล้ว
ThaiCERT ระบุเพิ่มเติมว่า มีรายงานประเมินว่าราว 3.2 ล้านเว็บไซต์ อาจยังใช้งานเวอร์ชันที่มีช่องโหว่อยู่ เพราะยังไม่ได้อัปเดตเป็น 7.110
แต่ตัวเลขนี้ไม่ได้หมายความว่ามีเว็บ 3.2 ล้านแห่งถูกแฮ็กแล้ว
ควรอ่านว่าเป็นจำนวนโดยประมาณของเว็บไซต์ที่อาจยังอยู่ในกลุ่มเสี่ยง ณ เวลาที่มีการรายงาน
มีการโจมตีจริงแล้วหรือยัง?
จุดนี้ต้องแยกให้ชัดครับ
ThaiCERT ระบุ ณ วันที่ 4 กันยายน 2569 ว่า ยังไม่มีข้อมูลยืนยันว่าช่องโหว่นี้ถูกนำไปใช้โจมตีจริงในวงกว้าง ในขณะนั้น
ดังนั้นไม่ควรเขียนว่า “แฮ็กเกอร์กำลังยึดเว็บนับล้านเว็บ” เพราะแรงเกินกว่าหลักฐานที่มี
สิ่งที่ยืนยันได้คือ มีช่องโหว่จริง มีวิธีโจมตีที่เป็นไปได้ และมีเว็บไซต์จำนวนมากที่อาจยังไม่ได้อัปเดตแพตช์
🛡️ แล้วเจ้าของเว็บควรทำอะไรตอนนี้?
สิ่งสำคัญที่สุดคือ อัปเดต All-in-One WP Migration and Backup เป็นเวอร์ชัน 7.110 หรือใหม่กว่า เพราะเป็นเวอร์ชันที่มีการแก้ไขช่องโหว่นี้แล้ว
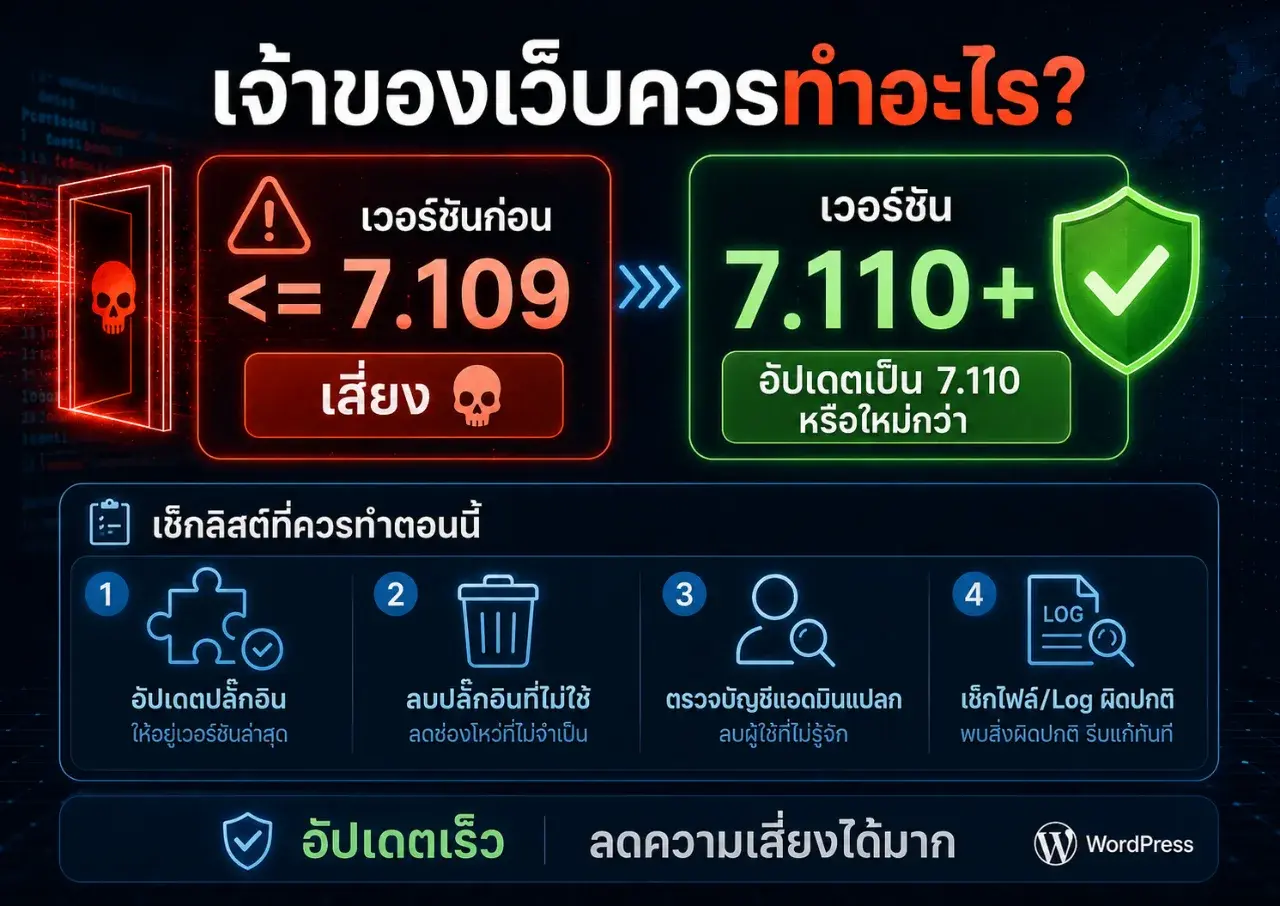
นอกจากนี้ เจ้าของเว็บควรตรวจสอบเพิ่มเติมด้วยว่า
1. อัปเดตปลั๊กอินทั้งหมดให้เป็นเวอร์ชันล่าสุด
2. ลบปลั๊กอินที่ไม่ได้ใช้งานออก
3. ตรวจสอบว่ามีบัญชีผู้ดูแลที่ไม่รู้จักเพิ่มเข้ามาหรือไม่
4. ตรวจสอบไฟล์และ Log หากพบพฤติกรรมผิดปกติ
5. ตรวจสอบว่า Backup ที่มีอยู่สามารถนำกลับมากู้คืนได้จริง
เพราะการอัปเดตแพตช์ช่วยปิดช่องโหว่ แต่ถ้าเว็บไซต์เคยถูกเข้าถึงมาก่อน การอัปเดตเพียงอย่างเดียวอาจไม่พอ จำเป็นต้องตรวจสอบความผิดปกติอื่น ๆ เพิ่มเติมด้วย
ทำไมปลั๊กอิน WordPress ถึงกลายเป็นจุดเสี่ยงบ่อย?
เหตุผลหนึ่งคือ WordPress เปิดให้ผู้พัฒนาภายนอกสร้างปลั๊กอินเสริมได้จำนวนมหาศาล ซึ่งเป็นข้อดีมาก เพราะเจ้าของเว็บสามารถเพิ่มความสามารถใหม่ ๆ ได้ง่าย
แต่ในอีกด้านหนึ่ง ยิ่งเว็บมีปลั๊กอินมากเท่าไร ก็ยิ่งมี โค้ดจากผู้พัฒนาหลายรายเข้ามาทำงานในเว็บไซต์มากขึ้น
แต่ละปลั๊กอินจึงเท่ากับเพิ่ม “พื้นผิวการโจมตี” หรือ Attack Surface ให้เว็บไซต์อีกจุดหนึ่ง
ไม่ได้หมายความว่าปลั๊กอินอันตรายทั้งหมด แต่หมายความว่า ทุกปลั๊กอินคือซอฟต์แวร์ และซอฟต์แวร์ทุกตัวมีโอกาสเกิดช่องโหว่ได้
บทเรียนสำคัญไม่ใช่ “อย่าใช้ปลั๊กอิน”
ประเด็นของข่าวนี้ไม่ใช่ว่าเจ้าของเว็บควรเลิกใช้ All-in-One WP Migration หรือเลิกใช้ปลั๊กอิน WordPress ทั้งหมด
บทเรียนที่สำคัญกว่าคือ ปลั๊กอินที่ดูเหมือนเป็นเพียงเครื่องมือเสริม อาจมีสิทธิ์ทำงานลึกถึงระดับฐานข้อมูลและไฟล์ของเว็บไซต์
เพราะฉะนั้นการติดตั้งปลั๊กอินหนึ่งตัวจึงไม่ควรถูกมองว่าเป็นแค่การเพิ่มฟีเจอร์ แต่ควรถูกมองเหมือนการเพิ่มซอฟต์แวร์อีกหนึ่งตัวเข้าไปในระบบ ซึ่งต้องได้รับการอัปเดตและดูแลความปลอดภัยเหมือนกัน
บางครั้งเว็บไม่ได้ถูกเจาะเพราะรหัสผ่านง่าย หรือเซิร์ฟเวอร์ถูกโจมตีตรง ๆ
แค่ปลั๊กอินตัวเดียวที่ยังไม่ได้อัปเดต ก็อาจกลายเป็นประตูอีกบานที่เปิดเข้าสู่เว็บไซต์ทั้งเว็บได้ครับ
ThaiCERT / ช่องโหว่ใน All-in-One WP Migration and Backup เสี่ยงรันโค้ดบนเว็บไซต์ WordPress
อ้างอิง: https://www.thaicert.or.th/en/2026/09/04/all-in-one-wp-migration-and-backup-vulnerability-could-allow-code-execution-on-wordpress-websites/
แหล่งที่มา:
WPScan / All-in-One WP Migration and Backup – CVE-2026-19949
อ้างอิง: https://wpscan.com/plugin/all-in-one-wp-migration/
แหล่งที่มา:
BleepingComputer / WordPress backup plugin flaw exposes millions of sites to takeover attacks
อ้างอิง: https://www.bleepingcomputer.com/news/security/wordpress-backup-plugin-flaw-exposes-millions-of-sites-to-takeover-attacks/
เขียนโดย พีรพัฒน์ พีพี
 "มนต์สิทธิ์" เผยเลขเด็ดมาแรง! งวด 16 พฤศจิกายน 2569...รีบซื้อก่อนหวยหมด
 ประเทศยักษ์ใหญ่อันดับ 1 ของโลก ที่มีปริมาณการส่งออกข้าวมากที่สุด
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 ตำรวจจับกุมแก๊งชาวจีนฉ้อโกงเงินสวัสดิการ หลังอ้างเป็นเด็กกำพร้าจากสงครามโลกครั้งที่ 2
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
 หวยลาววันนี้ 10 พ.ย. 69 เลขเด่นมาแล้ว 6-1-3 เปิดชุด 2 ตัว 3 ตัว จัดเต็มถึง 4 ตัว
 3 อำเภอของประเทศไทย ที่ขอแยกตัวเป็นจังหวัดใหม่
 7 จังหวัดในไทยที่มีพื้นที่ป่าไม้มากที่สุด เปิดอาณาจักรสีเขียวผืนใหญ่ที่ยังคงความอุดมสมบูรณ์
 ส่องเลขทะเบียนรถนายกอนุทิน เปิดงานมหกรรมพืชสวนโลก จ.อุดรธานี แนวทางเลข วันที่ 16 พฤศจิกายน 2569
 เปิดโพยเศรษฐีป้ายแดง! ตารางเลขล็อคงวด 16 พฤศจิกายน 2569 รวม 10 แถว จัดชุดเลขสองตัวครบทุกหลัก
 ภาพยนตร์ไทยเรื่องแรก ที่ทำรายได้รวมมากถึง 200 ล้านบาท
 ทำไม "เดคิสุงิ" ถึงเป็นตัวร้ายที่น่าสงสารที่สุด!?
 ความรู้ไอที / เทคโนโลยี
 Bangkok Heat เกม GTA ฉบับกรุงเทพฯ ฝีมือทีมไทย 8 คน แผนที่ 100 ตร.กม. สร้างด้วย AI ใน 9 วัน
 Lenovo มีที่มาที่ไปยังไง ทำไมถึงเป็นแบรนด์ติดตลาด
 ถ่ายรูปอาหารด้วยมือถือยังไงให้ดูน่ากิน? 6 เทคนิคง่าย ๆ ไม่ต้องมีกล้องโปร
 พาวเวอร์แบงก์ 10,000 mAh ทำไมชาร์จมือถือ 5,000 mAh ไม่เต็มสองรอบ?