Monica Witt อดีตสายลับสหรัฐฯ ที่หันมาเจาะระบบประเทศตัวเอง
เวลาเราพูดถึงการโดนแฮกระดับประเทศ ภาพที่คนส่วนใหญ่นึกถึงมักเป็นแฮกเกอร์ใส่ฮู้ด นั่งพิมพ์โค้ดในห้องมืดๆ หน้าจอเต็มไปด้วยตัวหนังสือสีเขียวเหมือนในหนังฮอลลีวูด
แต่เอาความจริงแบบไม่โรแมนติกเลยนะครับ...
ในโลก Cybersecurity คนที่น่ากลัวที่สุด หลายครั้งไม่ใช่ “คนนอก”
แต่เป็น “คนที่เคยอยู่ข้างในระบบ” ต่างหาก
และหนึ่งในเคสที่วงการความมั่นคงทั่วโลกพูดถึงหนักมาก ก็คือคดีของ “Monica Witt”
อดีตเจ้าหน้าที่ข่าวกรองของกองทัพอากาศสหรัฐฯ ที่สุดท้ายแปรพักตร์ไปช่วยฝั่งตรงข้ามด้าน Cyber Espionage หรือการจารกรรมไซเบอร์
จุดที่คดีนี้น่ากลัว ไม่ใช่เพราะเธอเขียนโค้ดเก่งระดับพระเจ้า
แต่มันน่ากลัวเพราะ...
เธอ “รู้ระบบจากข้างใน”
Monica Witt เคยมีสิทธิ์เข้าถึงข้อมูลระดับ Top Secret และทำงานเกี่ยวข้องกับข่าวกรองมาหลายปี
นั่นแปลว่าเธอรู้หมดว่า:
* ระบบไหนสำคัญ
* คนในองค์กรทำงานยังไง
* ใครมีสิทธิ์เข้าถึงอะไร
* ระบบตรวจจับทำงานตรงไหน
* แม้กระทั่งพฤติกรรมของเจ้าหน้าที่บางส่วน
พูดง่ายๆ คือเธอไม่ได้ถือแค่ “กุญแจ”
แต่ถือ “แปลนบ้านทั้งหลัง”
หลังจากแปรพักตร์ไปอิหร่าน สิ่งที่เธอช่วยไม่ใช่แค่ข้อมูลเอกสารธรรมดา แต่เป็นการช่วยชี้เป้าว่าจะโจมตีคนไหน ใช้วิธีอะไร และเข้าระบบตรงจุดไหนถึงจะได้ผลที่สุด
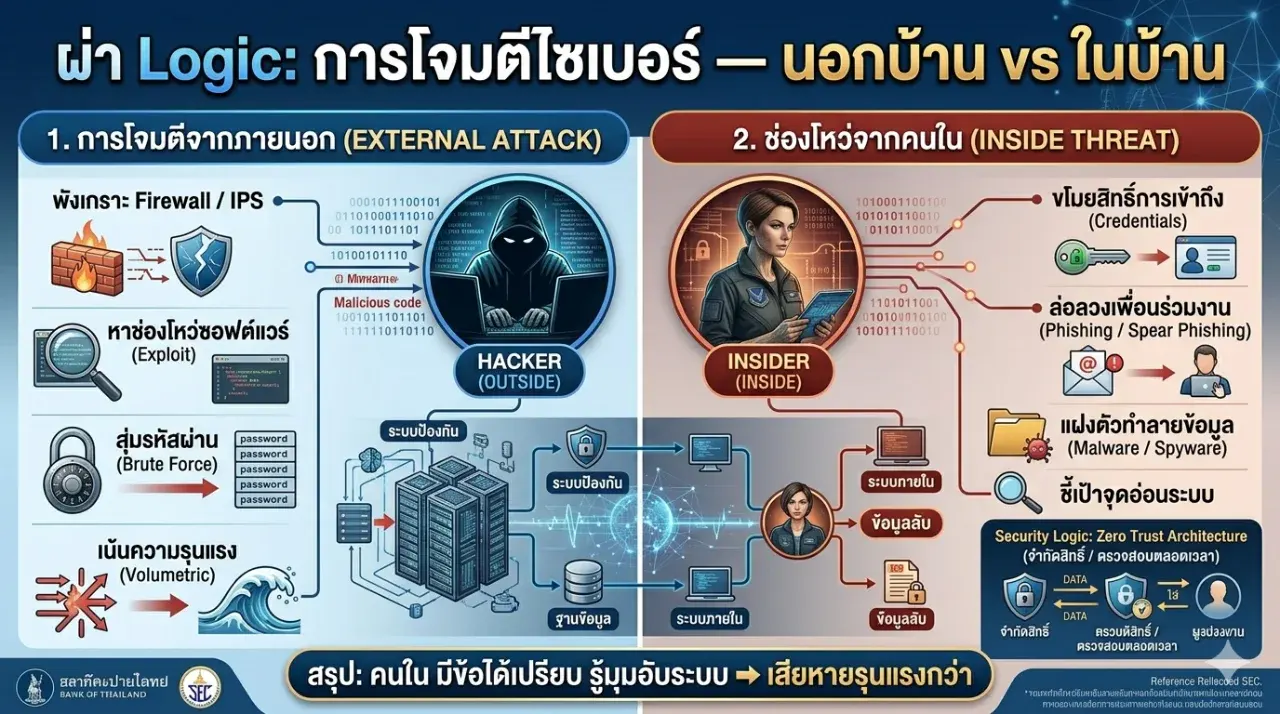
ตรงนี้แหละครับที่วงการ Security เรียกว่า Insider Threat
ภัยจาก “คนใน”
และที่เจ็บปวดที่สุดคือ หลายครั้งมันกันยากกว่า Malware หรือ Ransomware อีก
เพราะ Firewall มันกันโค้ดได้
แต่กัน “ความไว้ใจ” ของมนุษย์ไม่ได้
หนึ่งในเทคนิคที่ถูกพูดถึงในคดีนี้คือ Spear Phishing
ต่างจาก Phishing ทั่วไปตรงที่มัน “เจาะรายบุคคล”
แฮกเกอร์จะไม่ส่งอีเมลมั่วๆ แบบหว่านแห
แต่จะปลอมเป็นคนรู้จัก เป็นเพื่อนร่วมงาน หรือคนในองค์กรจริงๆ
พอเหยื่อเห็นชื่อคุ้นๆ เห็นข้อมูลที่ดูเหมือนรู้กันเฉพาะวงใน เกราะป้องกันในหัวจะลดลงทันที
สุดท้ายคนในองค์กรเองนี่แหละครับ ที่กลายเป็นคนเปิดประตูให้ Malware เข้าไปในระบบด้วยความเชื่อใจ
คดีนี้เลยกลายเป็นหนึ่งในเหตุผลสำคัญที่ทำให้หลายองค์กรทั่วโลกเริ่มเปลี่ยนแนวคิดด้าน Security ใหม่
จากเดิมที่เชื่อว่า:
“ถ้าอยู่ในระบบเดียวกัน แปลว่าไว้ใจได้”
กลายเป็นแนวคิด Zero Trust
หรือพูดง่ายๆ คือ:
“อย่าไว้ใจใครอัตโนมัติ แม้จะเป็นคนในองค์กรเดียวกัน”
ทุกวันนี้หลายบริษัทเลยเริ่มใช้:
* Multi-factor Authentication (MFA)
* จำกัดสิทธิ์ตามหน้าที่
* Behavioral Monitoring
* Access Control แบบละเอียด
* และระบบตรวจจับพฤติกรรมผิดปกติ
เพราะบทเรียนจากโลกจริงมันชัดมากว่า...
ระบบที่พังหนักที่สุด หลายครั้งไม่ได้พังเพราะแฮกเกอร์เก่ง
แต่พังเพราะ “คนที่รู้ระบบดีที่สุด” ต่างหาก
เรื่องนี้ยังเถียงกันหนักในหลายออฟฟิศนะครับ
ฝั่งคนไอทีมักจะมองว่า:
“ที่ต้องล็อกหลายชั้น วุ่นวาย ยืนยันตัวตนซ้ำๆ ก็เพราะกลัว Insider Threat นี่แหละ”
แต่ฝั่งผู้ใช้งานทั่วไปก็มองกลับว่า:
“จะระแวงอะไรหนักหนา แค่เข้าไฟล์ยังต้องกดยืนยันสามรอบ”
สุดท้ายมันเลยกลายเป็นสงครามเล็กๆ ระหว่าง “ความปลอดภัย” กับ “ความสะดวก”
ผมเลยอยากถามคนในบอร์ดครับ!
ที่ทำงานของเราเคยมีเคส “คนในพังระบบ” หรือข้อมูลรั่วเพราะความสะเพร่ากันบ้างไหม?
แล้วในมุมคนสายไอที...
ระหว่างสู้กับแฮกเกอร์นอกองค์กร
กับคุมพฤติกรรมคนใน
อะไรปวดหัวกว่ากันครับ?
คอมเมนต์แชร์กันได้เลย 👇👇👇
แหล่งข้อมูลอ้างอิง (Technical Reference):
• Federal Bureau of Investigation (FBI) — Monica Witt Counterintelligence Case
• U.S. Department of Justice (DOJ) — Cyber Espionage Indictment Documents
• CISA — Insider Threat Mitigation & Zero Trust Architecture Guide
• NIST SP 800-207 — Zero Trust Architecture Framework
เขียนโดย พีรพัฒน์ พีพี
 NASA เดินหน้าพัฒนายานสำรวจดวงจันทร์ เตรียมปูทางสร้างฐานมนุษย์บนดวงจันทร์ในอนาคต
 เปิด 5 ประเทศในโลกที่ใช้ “ระบบกษัตริย์” สืบทอดยาวนานที่สุดในประวัติศาสตร์ บางราชวงศ์มีรากเก่าแก่กว่าพันปี!
 น้องอันดามัน” เยี่ยมบุ๋ม ปนัดดา รอบ 2 เจอสื่อถามถึงแม่ เผยคำตอบสั้น ๆ ทำเอาหลายคนเข้าใจทันทีว่าทำไมไม่พูด!
 เลขเด็ดปฏิทิน "หลวงปู่ศิลา" งวดวันที่ 1 ธันวาคม 69..เลขไหนเด่น ส่องเลย!
 หวย 1 ธันวาคม 2569 เปิดสถิติย้อนหลัง 20 ปี! เจาะเลขรางวัลที่ 1-เลขท้าย 2 ตัว มีเลขไหนเคยออกซ้ำบ้าง?
 ผึ้งหลวงหิมาลัย ผึ้งยักษ์แห่งขุนเขาสูง ผู้สร้างรังบนหน้าผาสูงชัน
 เปิดประวัติ 5 ตระกูลขุนนางผู้ทรงอิทธิพลของไทย จากราชสำนักโบราณสู่ชื่อสกุลที่ยังปรากฏถึงปัจจุบัน
 ประวัตินามสกุลคนไทย เมื่อก่อนตั้งได้ แต่เดี๋ยวนี้ห้ามตั้ง
 หอยมือเสือ ยักษ์ใหญ่แห่งท้องทะเล เนื้อส่วนไหนกินได้บ้าง เหตุใดจึงมีราคาสูง และทำไมจึงกลายเป็นสัตว์ทะเลที่ต้องได้รับการคุ้มครอง
 ทามาริลโล ผลไม้หน้าตาคล้ายมะเขือเทศที่เติบโตบนไม้พุ่ม พร้อมรสเปรี้ยวหวานอันเป็นเอกลักษณ์
 คำชะโนด งวด 1 ธ.ค. 69 เปิดโพยชุดใหญ่! เลขเด่นสีเหลืองมาแล้ว จัดเต็มสองฝั่ง พร้อมเลขสามตัวตรง 7 ชุด
 จังหวัดไหนฝนตกน้อยที่สุดในไทย เปิดข้อมูล 3 ปีย้อนหลัง พบตัวเลขที่น่าสนใจ
 ความรู้ไอที / เทคโนโลยี
 Bangkok Heat เกม GTA ฉบับกรุงเทพฯ ฝีมือทีมไทย 8 คน แผนที่ 100 ตร.กม. สร้างด้วย AI ใน 9 วัน
 Lenovo มีที่มาที่ไปยังไง ทำไมถึงเป็นแบรนด์ติดตลาด
 ถ่ายรูปอาหารด้วยมือถือยังไงให้ดูน่ากิน? 6 เทคนิคง่าย ๆ ไม่ต้องมีกล้องโปร
 พาวเวอร์แบงก์ 10,000 mAh ทำไมชาร์จมือถือ 5,000 mAh ไม่เต็มสองรอบ?