เช็กด่วนก่อนเงินหายทั้งบัญชี! เปิด 3 ช่องโหว่ที่แฮกเกอร์ชอบใช้ หลายคนพลาดเพราะเผลอแค่ไม่กี่วินาที
ทุกวันนี้ตื่นมาเปิดฟีดข่าว สิ่งที่เห็นแทบทุกวันคือข่าว “เฟซโดนแฮก” “LINE ถูกยึด” หรือหนักสุดคือ “เงินในบัญชีหายเกลี้ยงภายในไม่กี่นาที”
พอเกิดเรื่องแบบนี้ขึ้น คนส่วนใหญ่ก็มักจะคิดว่าแฮกเกอร์ต้องเก่งระดับเทพ ใช้โปรแกรมลับหรือเทคโนโลยีซับซ้อนเจาะระบบธนาคาร แต่เอาความจริงแบบตรงไปตรงมานะครับ... ในฐานะคนที่คลุกคลีกับระบบ IT และ Security มาพอสมควร ผมบอกเลยว่าเคสส่วนใหญ่ไม่ได้เกิดจาก “ระบบโดนเจาะ” แต่เกิดจาก “คนเปิดทางให้เอง” มากกว่า
โจรไซเบอร์ยุคนี้ไม่ได้เก่งขึ้นอย่างเดียวครับ แต่เขาเก่งเรื่อง “หลอกให้คนพลาด” มากกว่า วันนี้เลยอยากเอา 3 วิธีที่ใช้กันบ่อยที่สุดมาเล่าแบบเข้าใจง่าย เผื่อจะช่วยกันป้องกันได้ทันก่อนเสียหายจริง
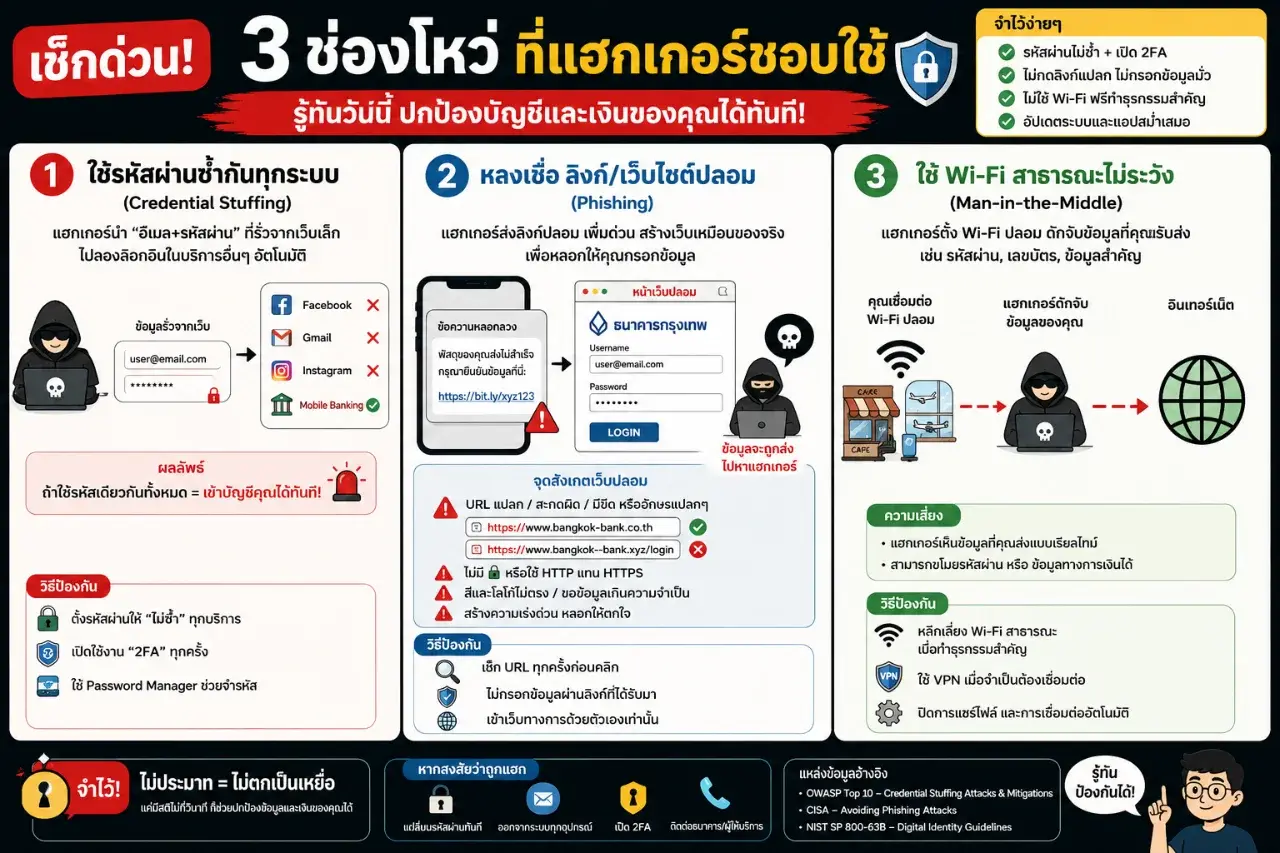
ช่องโหว่แรกที่เจอบ่อยมากคือ “ใช้รหัสผ่านซ้ำทุกระบบ”
Facebook ก็รหัสเดียว
Gmail ก็รหัสเดียว
บางคนหนักกว่านั้นคือใช้ใกล้เคียงกับ Mobile Banking อีก
ในวงการ Cybersecurity เขาเรียกว่า Credential Stuffing ครับ
สมมุติว่าเราไปสมัครเว็บเล็กๆ สักเว็บ แล้วเว็บนั้นข้อมูลรั่ว แฮกเกอร์จะเอา “อีเมล + รหัสผ่าน” ที่หลุดไปทดลองล็อกอินอัตโนมัติกับบริการอื่นทันที เช่น Facebook, Gmail หรือแอปธนาคาร
ถ้าใช้รหัสเดิมหมด เท่ากับเปิดประตูหลายบ้านด้วยกุญแจดอกเดียว
หลายคนเข้าใจผิดว่าถูก “เจาะระบบ” ทั้งที่จริงๆ ระบบใหญ่พวกนี้อาจไม่ได้โดนเจาะเลย แต่บัญชีเราโดนเพราะเอารหัสเดิมไปใช้ซ้ำเองต่างหาก
อีกวิธีที่ยังหลอกคนได้ทุกวันคือ “Phishing”
พวก SMS ปลอม
ลิงก์พัสดุ
ข้อความอ้างว่าเป็นธนาคาร
หรือเว็บปลอมที่หน้าตาเหมือนของจริงแทบทุกอย่าง
สิ่งที่น่ากลัวคือหลายเว็บทำเหมือนจริงมากจนคนทั่วไปแทบแยกไม่ออก โดยเฉพาะตอนรีบ หรือตอนกำลังตกใจ
แต่ถ้าลองตั้งสติดู URL ด้านบนดีๆ มักจะเห็นจุดผิดปกติครับ เช่น
-
ชื่อเว็บสะกดแปลก
-
มีขีดเกินมา
-
โดเมนไม่ใช่ของจริง
-
ใช้ .xyz หรือชื่อประหลาดๆ
พอเรากรอกรหัสผ่านลงไป ข้อมูลก็ถูกส่งตรงไปหาแฮกเกอร์ทันที
พูดง่ายๆ คือเขาไม่ได้ “แฮกระบบ”
แต่หลอกให้เรา “ส่งรหัสให้เอง”
ส่วนอีกเรื่องที่คนชอบมองข้ามมากคือ Wi-Fi สาธารณะ
ตามร้านกาแฟ สนามบิน หรือ Co-working Space หลายคนเห็น Free Wi-Fi แล้วกดเชื่อมต่อทันทีโดยไม่ได้คิดอะไร
แต่ในความเป็นจริง แฮกเกอร์สามารถปล่อย Wi-Fi ปลอมที่ชื่อคล้ายของร้านได้เลย เช่น Free_Cafe_WiFi หรือ Airport_Free
พอเราเชื่อมต่อ ข้อมูลหลายอย่างที่รับส่งอาจวิ่งผ่านเครื่องของเขาก่อน โดยเฉพาะถ้าเว็บหรือบริการนั้นไม่ได้เข้ารหัสดีพอ
ในวงการเรียกการโจมตีลักษณะนี้ว่า Man-in-the-Middle
เพราะฉะนั้น เรื่องความปลอดภัยไซเบอร์จริงๆ แล้วไม่ใช่แค่ซื้อแอนตี้ไวรัสแพงๆ หรือหวังพึ่งระบบธนาคารอย่างเดียวครับ แต่เป็นเรื่อง “พฤติกรรม” ของเราด้วย
แค่:
-
ตั้งรหัสผ่านไม่ซ้ำ
-
เปิด 2FA
-
ไม่กดลิงก์มั่ว
-
ไม่ติดตั้งแอปแปลก
-
ระวัง Wi-Fi ฟรี
แค่นี้ก็ลดความเสี่ยงได้เยอะมากแล้ว
ผมอยากถามชาว Postjung หน่อยครับ...
มีใครเคยเกือบโดนหลอก หรือเคยโดนดูดเงินจริงๆ ไหม?
แล้วจุดที่พลาดคืออะไร?
ส่วนสาย IT หรือ Admin ในนี้ เคยเจอเคสไหนที่ฟังแล้วปวดหัวที่สุด?
มาแชร์ไว้เป็นอุทาหรณ์กันหน่อยครับ 👇👇👇
แหล่งข้อมูลอ้างอิง:
• OWASP Top 10 - Credential Stuffing Attacks & Mitigations
• CISA - Avoiding Phishing Attacks
• NIST SP 800-63B - Digital Identity Guidelines
เขียนโดย พีรพัฒน์ พีพี
ชอบหยิบสิ่งธรรมดามาตั้งคำถาม แล้วค้นให้ลึกจนเจอคำตอบที่ทำให้รู้สึกว่า “อ๋อ ที่แท้เป็นแบบนี้”
เล่าเรื่องให้เข้าใจง่าย มีที่มา และแยกข้อเท็จจริงออกจากความคิดเห็น
 10 โรงเรียนชั้นนำในไทยที่มีจุดเด่นต่างกัน เปิดมุมมองก่อนเลือกโรงเรียนให้เหมาะกับเด็ก
 อำเภอล่าสุดของประเทศไทย ที่ถูกแยกออกมาเพื่อตั้งเป็นจังหวัดใหม่
 รู้หรือไม่? ปลาในประเทศไทยบางชนิดไม่ได้จับหรือซื้อขายกันได้อย่างที่คิด 🐟
 ข่าวช็อก! อแมนด้า เซย์ฟรีด ประกาศหย่าร้าง จบชีวิตสมรส 9 ปี
 อำเภอที่ขอแยกตัวเป็นจังหวัด อำเภอล่าสุดของประเทศไทย
 เลขเด็ด "ปฏิทินคำชะโนด" งวดวันที่ 1 ตุลาคม 2569 สายพญานาค อย่าพลาด!!
 ดีใจด้วยเด้อ…คุณเฟย! จากพนักงานโออิชิ สู่เศรษฐี 12 ล้านบาท
 “ทนายไก่” ถือกระเช้า-เงินเยียวยาขอโทษ “คุณแนน” แต่ถูกปฏิเสธ
 เด็กเทคนิคเรียนสายไหนมากที่สุด เปิดข้อมูลอาชีวะ สายช่างที่มีผู้เรียนมากอันดับ 1
 10 อันดับเลขมาแรงงวด 1 กันยายน 2569 สำรวจจากกระแสข่าวและความนิยมออนไลน์
 ชิลี: ดินแดน 4,270 กิโลเมตรแห่งความมหัศจรรย์ ทะเลทราย ธารน้ำแข็ง และภูเขาไฟสุดขอบโลก
 108 ท่าบนเตียง มีอะไรบ้าง Sex position ท่าเด็ดบนเตียง
 มหาวิทยาลัยที่คนลาวชอบที่สุด และนิยมเข้าเรียนมากที่สุดในไทย
 ความรู้ไอที / เทคโนโลยี
 AI แก้โจทย์คณิตศาสตร์ได้เร็วขึ้น แต่คำถามใหม่คือ ใครยัง “เข้าใจ” คำตอบนั้นอยู่?
 ทำไม Data Center ถึงใช้น้ำเยอะ ทั้งที่เซิร์ฟเวอร์ไม่ได้ “ดื่มน้ำ”?
 จากเครื่องเดียวทำได้ทุกอย่าง สู่วันที่บางคนอยากแยกนาฬิกา กล้อง และเพลงออกจากมือถืออีกครั้ง
 ใช้ AI กันมากขึ้นกว่า 3 เท่า แต่ทำไม 86.4% ยังวัดผลไม่ชัด? เพราะหลายองค์กรอาจเริ่มใช้ก่อนกำหนดว่า “ความสำเร็จคืออะไร”