มัลแวร์ CLR SqlShell กำหนดเป้าหมายเซิร์ฟเวอร์ MS SQL สำหรับการขุด Crypto และ Ransomware
มีการค้นพบแคมเปญมัลแวร์ใหม่ที่กำหนดเป้าหมายเซิร์ฟเวอร์ Microsoft SQL (MS SQL) ที่มีการจัดการไม่ดี มัลแวร์ที่เรียกว่า CLR SqlShell เป็นสายพันธุ์ที่ทรงพลังซึ่งอำนวยความสะดวกในการปรับใช้เครื่องขุดและแรนซัมแวร์ในท้ายที่สุด วิธีการโจมตีที่ค้นพบโดยบริษัทรักษาความปลอดภัยทางไซเบอร์ของเกาหลีใต้ AhnLab Security Emergency response Center นั้นต้องใช้ขั้นตอนการจัดเก็บ CLR เพื่อติดตั้งมัลแวร์ในเซิร์ฟเวอร์ MS SQL โดยใช้คำสั่ง xp_cmdshell ซึ่งวางคำสั่งของ Windows และส่งคำสั่งเป็นอินพุตสำหรับมัลแวร์ เพื่อดำเนินการ
CLR (ย่อมาจากรันไทม์ภาษาทั่วไป) กระบวนงานที่เก็บไว้ – มีอยู่ใน SQL Server 2005 และใหม่กว่า – อ้างถึงกระบวนงานที่เก็บไว้ที่เขียนด้วยภาษา .NET เช่น C# หรือ Visual Basic คล้ายกับเว็บเชลล์ซึ่งสามารถติดตั้งบนเว็บเซิร์ฟเวอร์ได้ SqlShell เป็นมัลแวร์สายพันธุ์หนึ่งที่รองรับคุณสมบัติต่างๆ หลังจากติดตั้งบนเซิร์ฟเวอร์ MS SQL เช่น การดำเนินการคำสั่งจากผู้คุกคามและการดำเนินพฤติกรรมที่เป็นอันตรายทุกประเภท
ในขณะที่ CLR Stored Procedure มีคุณสมบัติในการดำเนินการคำสั่งที่กำหนด เป็นไปได้ว่า SqlShell ถูกสร้างขึ้นเพื่อวัตถุประสงค์ที่ถูกต้องตามกฎหมาย อย่างไรก็ตาม มันถูกใช้ในการโจมตีเกือบทั้งหมดที่กำหนดเป้าหมายเซิร์ฟเวอร์ MS-SQL โดยทั่วไปแล้วผู้คุกคามจะใช้ SqlShell เป็นวิธีการติดตั้งมัลแวร์ในที่สุด เช่น แรนซัมแวร์และ CoinMiner ทั้งหมดนี้เป็นมัลแวร์ในรูปแบบของ CLR Stored Procedure DLLs แทนที่จะใช้ชิ้นส่วนของมัลแวร์เหล่านี้ด้วยตัวเอง ผู้คุกคามส่วนใหญ่จะใช้ชิ้นส่วนเหล่านี้ในระหว่างขั้นตอนการติดตั้งมัลแวร์อื่นๆ
มัลแวร์ CLR SqlShell กำลังถูกติดตั้งบนเซิร์ฟเวอร์ MS-SQL และเป็นภัยคุกคามที่สำคัญต่อองค์กรที่ใช้เซิร์ฟเวอร์เหล่านี้ มัลแวร์นี้ออกแบบมาเพื่อแพร่ระบาดและแพร่ระบาดในเซิร์ฟเวอร์อื่น ๆ และสามารถใช้ติดตั้งโปรแกรมขุดและแรนซัมแวร์สกุลเงินดิจิทัลได้ มัลแวร์ยังสามารถดำเนินการคำสั่งจากผู้คุกคามและดำเนินการพฤติกรรมที่เป็นอันตรายทุกประเภท
องค์กรที่ใช้เซิร์ฟเวอร์ MS-SQL ควรดำเนินการเพื่อป้องกันตนเองจากมัลแวร์นี้ พวกเขาควรตรวจสอบให้แน่ใจว่าเซิร์ฟเวอร์ของตนได้รับการจัดการอย่างเหมาะสมและใช้แพตช์ความปลอดภัยล่าสุด พวกเขาควรตรวจสอบเซิร์ฟเวอร์ของตนเพื่อหาสัญญาณของกิจกรรมที่ผิดปกติและดำเนินการทันทีหากตรวจพบ
โดยสรุป มัลแวร์ CLR SqlShell เป็นภัยคุกคามที่สำคัญต่อองค์กรที่ใช้เซิร์ฟเวอร์ MS-SQL เป็นสายพันธุ์ที่ทรงพลังที่สามารถใช้เพื่อปรับใช้ตัวขุด cryptocurrency และแรนซัมแวร์ และสามารถดำเนินการคำสั่งจากผู้คุกคามและดำเนินพฤติกรรมที่เป็นอันตรายทุกประเภท องค์กรที่ใช้เซิร์ฟเวอร์ MS-SQL ควรดำเนินการเพื่อป้องกันตนเองจากมัลแวร์นี้ รวมถึงการดูแลให้มั่นใจว่าเซิร์ฟเวอร์ของตนได้รับการจัดการอย่างเหมาะสมและใช้แพตช์ความปลอดภัยล่าสุด พวกเขาควรตรวจสอบเซิร์ฟเวอร์ของตนเพื่อหาสัญญาณของกิจกรรมที่ผิดปกติและดำเนินการทันทีหากตรวจพบ
เขียนโดย มะม่วงแอปเปิ้ล
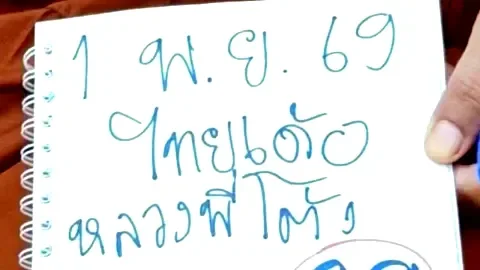 ไทยเด้ง หลวงพี่โต้ง งวด 1 พ.ย. 2569 ถอดใบแนวทางเลขเขียนมือ แยกชุด 3 ตัว เลขวงกลม และเลขวิ่ง
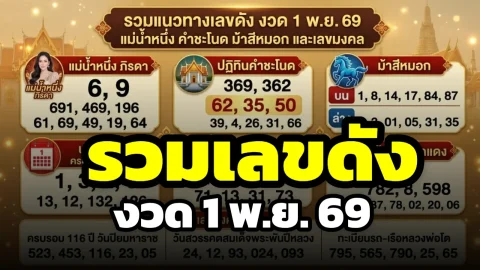 รวมแนวทางเลขดังงวด 1 พ.ย. 69 แม่น้ำหนึ่ง คำชะโนด ม้าสีหมอก และเลขมงคลวันสำคัญ
 เปิด 10 อำเภอที่ดินถูกที่สุดในไทย บางพื้นที่ราคาประเมินเริ่มเพียง 10,000 บาทต่อไร่
 10 เลขขายดี "สลากใบแดง" งวดวันที่ 1 พฤศจิกายน 2569
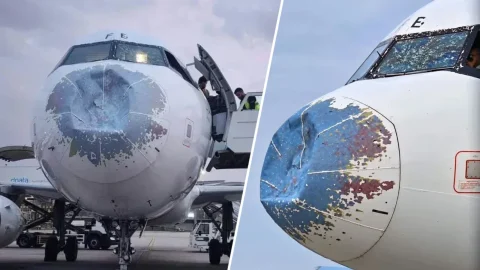 เครื่องบินโดยสารโดนพายุลูกเห็บถล่มใส่จนหน้าเละ
 เพื่อนเจ้าสาวถูกเพื่อนเจ้าบ่าวรุมแกล้งในงานแต่งจนเจ็บปางตาย
 บริษัทที่มียอดการทำกำไรมากที่สุด อันดับ 1 ของประเทศไทย
 เหรียญเงินบาทไทยที่ถูกผลิต น้อยที่สุด และหายากมาก ที่สุดในปัจจุบัน
 เปิดอันดับโรงเรียนรัฐบาลสอบเข้า ม.1 ยากที่สุด ปี 2569
 อาแป๊ะ เปิดแนวทางเลขเด็ดรัฐบาลไทย งวด 1 พ.ย. 69 เผยชุดเลขสามตัวและสองตัว
 รู้จักศัพท์ใหม่ Last Boss คืออะไร? ทำไมกลายเป็นคำปริศนาในคดีบุ๋ม ปนัดดา
 สรุปเส้นทางความสำเร็จและเงินรางวัลสะสม "ภราดร ศรีชาพันธุ์" ตำนานมือ 9 ของโลกผู้พลิกประวัติศาสตร์เทนนิสไทยบริษัทที่มียอดการทำกำไรมากที่สุด อันดับ 1 ของประเทศไทยอาแป๊ะ เปิดแนวทางเลขเด็ดรัฐบาลไทย งวด 1 พ.ย. 69 เผยชุดเลขสามตัวและสองตัวเครื่องบินโดยสารโดนพายุลูกเห็บถล่มใส่จนหน้าเละ
 สาระ เกร็ดน่ารู้