รหัสผ่านยาวสำคัญกว่าสัญลักษณ์ซับซ้อน และไม่จำเป็นต้องเปลี่ยนตามรอบถ้าไม่รั่ว
การตั้งรหัสผ่านให้ปลอดภัยเป็นเรื่องที่หลายคนคุ้นเคย แต่แนวทางที่ใช้กันมานานอาจทำให้เข้าใจว่ารหัสผ่านที่ดีต้องมีทั้งตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และสัญลักษณ์พิเศษอยู่ในชุดเดียวกัน พร้อมกับต้องเปลี่ยนรหัสทุก ๆ 30 หรือ 90 วันเสมอ
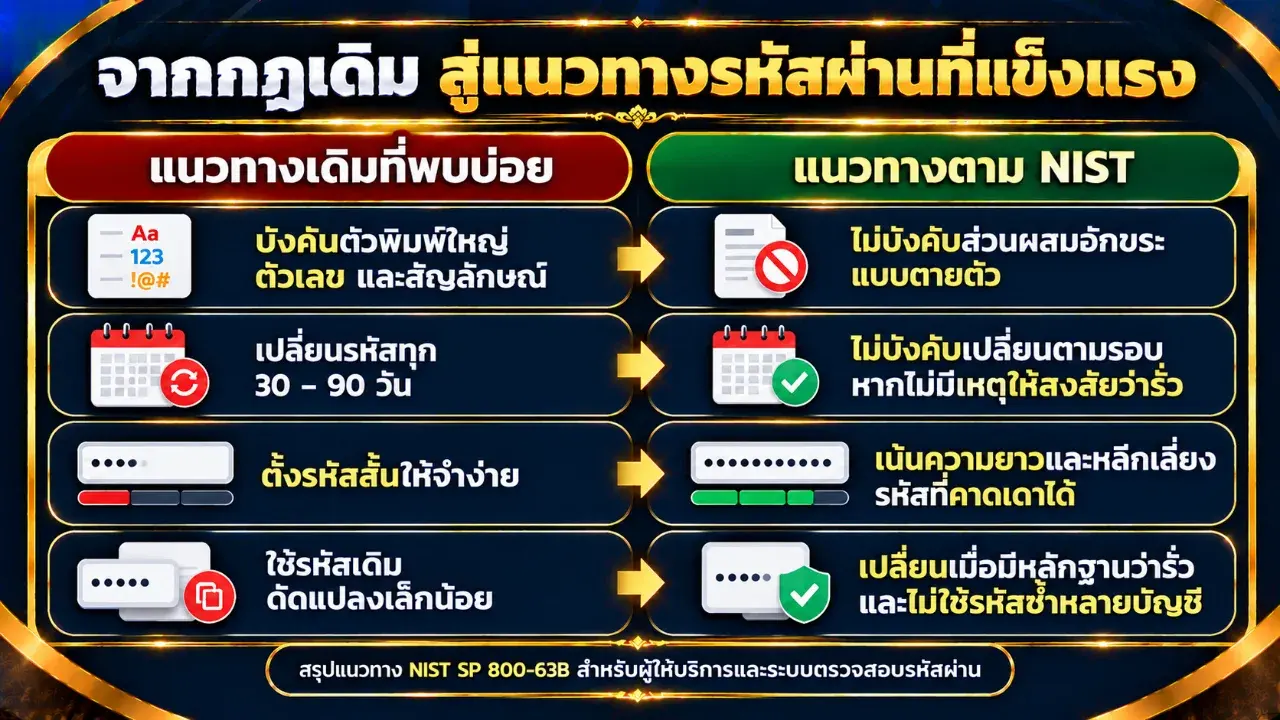
แนวทางด้านอัตลักษณ์ดิจิทัลของสถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐฯ หรือ NIST มีข้อแนะนำที่แตกต่างจากความเชื่อดังกล่าว โดยให้ความสำคัญกับความยาวของรหัสผ่าน และไม่สนับสนุนการบังคับเปลี่ยนรหัสตามรอบเวลาโดยไม่มีเหตุด้านความปลอดภัย อย่างไรก็ตาม แนวทางนี้มุ่งถึงผู้ให้บริการและระบบที่ตรวจสอบรหัสผ่านเป็นหลัก ไม่ใช่คำสั่งให้ผู้ใช้ละเลยความเสี่ยงหรือใช้รหัสเดิมต่อไปไม่มีกำหนด
ความยาวเป็นพื้นฐานสำคัญของรหัสผ่านที่แข็งแรง
รหัสผ่านที่มีความยาวเพียงอย่างเดียวไม่ได้รับประกันความปลอดภัย แต่ความยาวเป็นปัจจัยสำคัญที่ช่วยเพิ่มความยากในการคาดเดา โดยเฉพาะเมื่อเลือกรหัสที่ไม่เป็นแบบแผนและไม่สามารถคาดเดาได้ง่าย วลีรหัสผ่านที่ยาวและจำได้สะดวกจึงอาจเป็นทางเลือกที่ใช้งานได้ดีกว่าการตั้งรหัสสั้น ๆ แล้วเติมสัญลักษณ์ตามสูตรที่พบได้ทั่วไป
NIST SP 800-63B ฉบับปัจจุบันกำหนดให้ระบบที่ใช้รหัสผ่านเป็นปัจจัยยืนยันตัวตนเพียงอย่างเดียวรองรับรหัสผ่านที่มีความยาวอย่างน้อย 15 ตัวอักษร ส่วนระบบที่ใช้รหัสผ่านร่วมกับการยืนยันตัวตนหลายปัจจัยอาจอนุญาตให้ใช้รหัสที่สั้นกว่าได้ แต่ต้องมีความยาวไม่น้อยกว่า 8 ตัวอักษรตามเงื่อนไขของมาตรฐาน
นอกจากนี้ ระบบควรรองรับรหัสผ่านที่ยาวอย่างน้อย 64 ตัวอักษรด้วย ข้อกำหนดนี้เป็นเรื่องความสามารถของระบบ ไม่ได้หมายความว่าผู้ใช้ทุกคนต้องตั้งรหัสผ่านให้ยาวถึง 64 ตัวอักษร แต่สะท้อนว่าผู้ให้บริการไม่ควรจำกัดความยาวจนเกินความจำเป็น
การบังคับให้ใส่สัญลักษณ์ทุกชนิดไม่ได้ทำให้รหัสผ่านปลอดภัยเสมอไป
หลายระบบเคยกำหนดให้รหัสผ่านต้องมีตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และเครื่องหมายพิเศษพร้อมกัน แม้กฎลักษณะนี้จะดูเหมือนเพิ่มความซับซ้อน แต่ก็อาจทำให้ผู้ใช้เลือกวิธีดัดแปลงรหัสตามรูปแบบที่คาดเดาได้ เช่น ใช้คำเดิมแล้วเพิ่มตัวเลขหรือเครื่องหมายไว้ตำแหน่งเดิมทุกครั้ง
NIST จึงไม่แนะนำให้ผู้ให้บริการบังคับใช้กฎส่วนผสมอักขระแบบตายตัว แนวทางนี้ไม่ได้หมายความว่าสัญลักษณ์ไม่มีประโยชน์ หรือรหัสผ่านที่มีแต่ตัวอักษรจะปลอดภัยทุกกรณี แต่หมายถึงไม่ควรใช้การบังคับส่วนผสมเป็นเกณฑ์หลักเพียงอย่างเดียวในการประเมินรหัสผ่าน
สิ่งที่ควรให้ความสำคัญมากกว่าคือความยาว การหลีกเลี่ยงคำหรือรูปแบบที่คาดเดาได้ และการไม่ใช้รหัสเดียวกันกับหลายบัญชี เพราะหากรหัสผ่านของบริการหนึ่งรั่วไหล ผู้ไม่หวังดีอาจนำข้อมูลนั้นไปลองเข้าสู่ระบบอื่นที่ใช้รหัสเดียวกันได้ แม้รหัสผ่านจะยาวหรือมีสัญลักษณ์ซับซ้อนก็ตาม
การเปลี่ยนรหัสตามรอบเวลาไม่ใช่สิ่งที่ต้องบังคับเสมอไป
การกำหนดให้เปลี่ยนรหัสผ่านทุก 30, 60 หรือ 90 วันอาจทำให้ผู้ใช้รู้สึกว่าบัญชีปลอดภัยขึ้น แต่การเปลี่ยนตามปฏิทินโดยไม่มีเหตุบ่งชี้ว่ารหัสมีปัญหา ไม่ใช่แนวทางที่ NIST แนะนำให้ระบบบังคับใช้
เหตุผลหนึ่งคือ เมื่อผู้ใช้ต้องเปลี่ยนรหัสบ่อย ๆ อาจเลือกแก้ไขรหัสเดิมเพียงเล็กน้อยเพื่อให้จำง่ายและผ่านข้อกำหนด ส่งผลให้รูปแบบใหม่ยังคงคาดเดาได้จากรหัสเดิม การกำหนดรอบเวลาเพียงอย่างเดียวจึงไม่ใช่หลักประกันว่ารหัสผ่านจะแข็งแรงขึ้น
อย่างไรก็ตาม ไม่ควรตีความเรื่องนี้ว่าใช้รหัสเดิมได้ตลอดไปโดยไม่ต้องสนใจความเสี่ยง หากได้รับแจ้งว่ารหัสผ่านอยู่ในเหตุข้อมูลรั่วไหล พบหลักฐานว่าบัญชีถูกเข้าถึงโดยไม่ได้รับอนุญาต หรือมีเหตุอันควรเชื่อว่ารหัสถูกเปิดเผย ควรเปลี่ยนรหัสผ่านทันทีและดำเนินการรักษาความปลอดภัยของบัญชีตามความเหมาะสม
กล่าวอีกอย่างคือ ควรแยกการเปลี่ยนรหัสเพราะครบกำหนดเวลาออกจากการเปลี่ยนรหัสเพราะมีเหตุด้านความปลอดภัยอย่างชัดเจน กรณีหลังยังเป็นสิ่งสำคัญที่ไม่ควรละเลย
ผู้ให้บริการควรตรวจรหัสผ่านที่เคยรั่วไหลก่อนอนุญาตให้ใช้งาน
แนวทาง NIST ไม่ได้มุ่งเพียงให้ผู้ใช้สร้างรหัสผ่านที่ยาวขึ้น แต่ยังกล่าวถึงหน้าที่ของผู้ให้บริการและระบบตรวจสอบรหัสผ่านด้วย ระบบควรคัดกรองรหัสใหม่เทียบกับรายการรหัสผ่านที่พบได้บ่อย คาดเดาได้ง่าย หรือเคยปรากฏในเหตุข้อมูลรั่วไหล เพื่อป้องกันไม่ให้ผู้ใช้ตั้งรหัสที่มีความเสี่ยงสูงตั้งแต่ต้น
ผู้ให้บริการยังควรอนุญาตให้ผู้ใช้วางรหัสผ่านจากคลิปบอร์ดได้ การปิดกั้นการวางรหัสอาจทำให้การใช้ตัวจัดการรหัสผ่านทำได้ยากขึ้น ทั้งที่เครื่องมือดังกล่าวช่วยสร้างและจัดเก็บรหัสผ่านที่แตกต่างกันสำหรับแต่ละบัญชีได้
ข้อแนะนำเหล่านี้เป็นแนวทางสำหรับการออกแบบและตรวจสอบระบบ ผู้ใช้จึงไม่จำเป็นต้องพยายามตรวจสอบฐานข้อมูลรหัสผ่านที่รั่วไหลด้วยตนเองทุกครั้ง แต่ควรเลือกบริการที่มีมาตรการรักษาความปลอดภัยเหมาะสม และใช้เครื่องมือช่วยจัดการรหัสผ่านอย่างระมัดระวัง
สิ่งที่ผู้ใช้ทำได้คือสร้างรหัสยาว ไม่ใช้ซ้ำ และเพิ่มการป้องกันอีกชั้น
สำหรับผู้ใช้ทั่วไป การนำหลักการเหล่านี้ไปใช้ไม่จำเป็นต้องซับซ้อน เริ่มจากการตั้งรหัสผ่านหรือวลีรหัสผ่านที่ยาวพอและไม่คาดเดาง่าย หลีกเลี่ยงการนำข้อมูลส่วนตัวหรือรูปแบบที่ผู้อื่นคาดเดาได้มาใช้ และที่สำคัญคือไม่ใช้รหัสเดียวกันกับหลายบริการ
ตัวจัดการรหัสผ่านช่วยสร้างและจดจำรหัสที่ไม่ซ้ำกันได้ โดยผู้ใช้ไม่ต้องพยายามจำรหัสทุกบัญชีด้วยตนเอง ควรเลือกเครื่องมือที่เชื่อถือได้ ตั้งค่าการป้องกันบัญชีหลักให้เหมาะสม และเก็บข้อมูลกู้คืนบัญชีไว้ในที่ปลอดภัย
อีกเรื่องที่ไม่ควรมองข้ามคือการเปิดใช้การยืนยันสองขั้นตอนหรือการยืนยันตัวตนหลายปัจจัย (MFA) เมื่อบริการรองรับ เพราะแม้รหัสผ่านจะยาวและแข็งแรง ก็ยังอาจถูกขโมยผ่านการหลอกให้กรอกข้อมูลหรือวิธีโจมตีอื่นได้ การมีขั้นตอนยืนยันเพิ่มเติมช่วยเพิ่มการป้องกันอีกชั้นหนึ่ง
หากได้รับแจ้งว่ารหัสผ่านรั่วไหล ควรเปลี่ยนรหัสของบัญชีที่ได้รับผลกระทบทันที หากใช้รหัสเดียวกันกับบริการอื่น ต้องเปลี่ยนรหัสของบัญชีเหล่านั้นด้วย พร้อมตรวจสอบกิจกรรมการเข้าสู่ระบบและออกจากเซสชันที่ไม่รู้จักหากบริการมีตัวเลือกดังกล่าว
รหัสผ่านที่ดีต้องเหมาะกับความเสี่ยง ไม่ใช่แค่ผ่านกฎความซับซ้อน
แนวทาง NIST ช่วยให้เห็นว่าการรักษาความปลอดภัยของรหัสผ่านไม่ควรวัดจากจำนวนสัญลักษณ์หรือความถี่ในการเปลี่ยนเพียงอย่างเดียว แต่ต้องพิจารณาความยาว ความสามารถในการคาดเดา การไม่ใช้ซ้ำ และมาตรการของระบบที่รับรหัสผ่านด้วย
ผู้ใช้ไม่จำเป็นต้องเปลี่ยนรหัสตามรอบเวลาโดยไม่มีเหตุ แต่ต้องไม่เพิกเฉยเมื่อมีหลักฐานหรือเหตุอันควรเชื่อว่ารหัสรั่วหรือบัญชีถูกบุกรุก การใช้รหัสผ่านที่ยาวและไม่ซ้ำกัน ร่วมกับตัวจัดการรหัสผ่านและการยืนยันสองขั้นตอน เป็นแนวทางที่นำไปใช้ได้จริงและช่วยลดความเสี่ยงได้มากกว่าการพึ่งพาสัญลักษณ์ซับซ้อนหรือการเปลี่ยนรหัสตามปฏิทินเพียงอย่างเดียว
เขียนโดย พีรพัฒน์ พีพี
 เปิด 5 ประเทศในโลก ที่ไม่เคยตกเป็นเมืองขึ้นของประเทศอื่น
 10 ชื่อหญิงไทย ฮิตตั้งแต่โบราณจนถึงปัจจุบัน
 หวยลาวพัฒนาวันนี้ 11/11/69 เปิดโพยเลขเด็ด 3 ตัวเน้น ๆ จับตาเลขเด่น 5-0-2 พร้อมชุดสองตัวน่าพิจารณา
 ทำไมคู่รักวัยทำงานยังรักกันแต่มีเซ็กซ์น้อยลง
 ประเทศยักษ์ใหญ่อันดับ 1 ของโลก ที่มีปริมาณการส่งออกข้าวมากที่สุด
 5 มหาวิทยาลัยไทยที่อัตราการแข่งขันสูงที่สุด บางสาขาคนสมัครหลายพัน แต่รับเพียงหลักสิบ
 เซียนสิบล่าง เปิดโพยเลขจับคู่ฝั่งล่าง เจาะเลขวงกลมเด่น พร้อมชุดเลขเน้นพิเศษ งวด 16 พฤศจิกายน 2569
 5 โรงเรียนไทย ที่ค่าเทอมแพงที่สุด ปีละหลายแสน (ไม่รวมนานาชาติ)
 คฤหาสน์ที่แพงที่สุดในโลก คือที่ไหน ใครเป็นเจ้าของ และสร้างขึ้นเมื่อใด?
 ราชาโชค เปิดเลขเด่น 69 พร้อมชุดเลขประกบ 6 คู่ เจาะแนวทางหวยรัฐบาล งวดวันที่ 16 พฤศจิกายน 2569
 จากห้างหรู สู่วังมัจฉา รู้หรือไม่ว่ามีอยู่จริง!
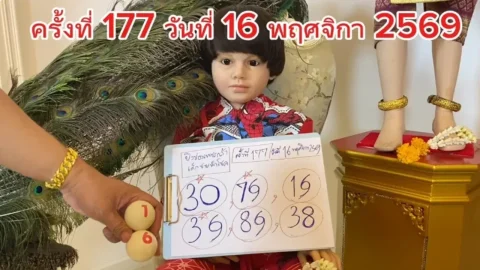 แนวทางเลขปิงปองเพชรกล้า ครั้งที่ 177 ลุ้นสลากสัญจรงวด 16 พฤศจิกายน 2569 ถอดสถิติเด่นน่าจับตา
 มือถือ Gadget เทคโนโลยี