รหัสเติมเกมยืนยันว่าแท้ได้อย่างไร
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th
เวลามีโค้ดเติมเกมหรือโค้ดรับของรางวัลอยู่ในมือ หลายคนคงเคยลองพิมพ์สลับตัวอักษรเล่น ๆ หรือสงสัยว่า ถ้าสุ่มเดาไปเรื่อย ๆ จะมีวันได้ของฟรีไหม เพราะโค้ดดูเหมือนเป็นเพียงชุดตัวอักษรกับตัวเลขที่ระบบน่าจะสร้างขึ้นมาแบบไร้แบบแผน
แต่ในโลกจริง โค้ดแลกรางวัลเป็นช่องทางที่ผู้ไม่หวังดีพยายามโจมตีอยู่เสมอ OWASP ถึงจัดการสุ่มเดาบัตรของขวัญ คูปอง และโทเค็นไว้เป็นความเสี่ยงจากบอตโดยตรง ส่วนมาตรฐาน NIST ก็ระบุว่าระบบที่ให้ลองกรอกความลับออนไลน์ต้องมีการจำกัดจำนวนครั้งที่ล้มเหลว เพื่อกันการเดาแบบอัตโนมัติ
โค้ดไม่ได้จำเป็นต้องเป็น 12 หลักเสมอไป
ก่อนอื่นต้องแยกให้ออกว่า รหัสของแต่ละค่ายไม่ได้ใช้รูปแบบเดียวกัน Roblox เองเปิดหน้าให้แลกทั้ง gift card และ promo code แต่ไม่ได้ประกาศโครงสร้างภายในของรหัสต่อสาธารณะ เกมอื่นอาจใช้ตัวอักษรผสมตัวเลข ความยาวไม่เท่ากัน หรือผูกกับกิจกรรมเฉพาะช่วงเวลา ดังนั้นคำอธิบายว่า “ทุกโค้ดเกิดจากสมการแบบเดียวกัน” จึงไม่ถูกต้องนัก
สิ่งที่พบได้บ่อยกว่าคือ ระบบสร้างรหัสที่เดายากจากตัวสุ่มที่ปลอดภัย แล้วเก็บข้อมูลสำคัญไว้ฝั่งเซิร์ฟเวอร์ เช่น รหัสนี้เป็นของแคมเปญไหน ได้ไอเทมอะไร หมดอายุเมื่อไร ถูกใช้แล้วหรือยัง และอนุญาตให้บัญชีเดิมใช้ได้กี่ครั้ง เมื่อผู้เล่นกรอกรหัส ระบบจึงไม่ได้มองแค่ว่าเรียงตัวอักษรถูกหรือไม่ แต่ตรวจทั้งสถานะและเงื่อนไขของรางวัล
แล้วแฮชกับเช็กซัมมีหน้าที่อะไร
ค่ายเกมอาจใช้เทคนิคเข้ารหัสหลายแบบประกอบกันได้ แต่ไม่ควรเหมารวมว่าโค้ดทุกใบเอา “ไอดีแคมเปญกับวันที่” ไปแฮช แล้วตรวจว่าหารลงตัวหรือเปล่า ฟังก์ชันแฮชทำหน้าที่แปลงข้อมูลให้เป็นค่าที่ตรวจสอบหรือจัดเก็บได้ ส่วนระบบที่ต้องการยืนยันรหัสโดยไม่เก็บรหัสเต็ม ๆ มักต้องอาศัยค่าลับฝั่งเซิร์ฟเวอร์ร่วมด้วย เช่น MAC หรือ digital signature ไม่ใช่เพียงสูตรที่ใครก็รู้แล้วคำนวณตามได้
เช็กซัมก็มีประโยชน์อีกแบบหนึ่ง มันช่วยจับความผิดพลาดจากการพิมพ์ตกหรือสลับตำแหน่งบางกรณีได้รวดเร็ว แต่เช็กซัมอย่างเดียวไม่ใช่กำแพงต้านแฮกเกอร์ เพราะคนที่เขียนบอตสามารถคำนวณเช็กซัมให้ผ่านได้หากรู้รูปแบบจริง ความปลอดภัยจึงต้องอยู่ที่ความเดายากของรหัสและการตรวจสอบฝั่งเซิร์ฟเวอร์
กำแพงสำคัญคือการไม่ให้ลองได้ไม่จำกัด
ต่อให้รหัสมีความยาวมาก หากหน้าแลกปล่อยให้บอตส่งคำขอได้ล้านครั้งต่อวินาที ความเสี่ยงก็ยังอยู่ ระบบที่ดีจึงมักผสมหลายชั้น ได้แก่ จำกัดความถี่ต่อบัญชี ต่ออุปกรณ์ และต่อเครือข่าย ตรวจรูปแบบการกดที่ผิดธรรมชาติ ใช้ระบบกันบอต และไม่บอกละเอียดเกินไปว่ารหัส “ใกล้ถูก” แค่ไหน บางบริการอาจระงับการลองชั่วคราวเมื่อพิมพ์ผิดติดกัน
อีกเงื่อนไขที่ขาดไม่ได้คือ ใช้ได้ครั้งเดียว รหัสที่ตรวจว่าแท้แต่ถูกแลกไปแล้วต้องไม่สร้างรางวัลซ้ำให้บัญชีอื่น นี่คือเหตุผลที่เซิร์ฟเวอร์ยังต้องเก็บสถานะบางอย่างไว้ แม้โค้ดจะมีลายเซ็นหรือวิธีตรวจความถูกต้องของตัวเองก็ตาม
สรุปคือ รหัสคูปองเติมเกมไม่ได้เป็นตัวอักษรที่สุ่มมาแบบขอไปที แต่ก็ไม่ใช่ทุกค่ายจะใช้สูตรแฮชและเช็กซัมตามภาพจำเดียวกัน สิ่งที่ป้องกันการเดารหัสได้จริงคือรหัสที่มีความสุ่มสูง การยืนยันกับข้อมูลหรือความลับบนเซิร์ฟเวอร์ การใช้ซ้ำไม่ได้ และการเบรกบอตที่พยายามกรอกซ้ำ ๆ ผู้เล่นจึงควรรับโค้ดจากช่องทางทางการเท่านั้น และอย่าส่งรหัสที่ยังไม่ใช้ให้ใคร แม้เขาจะอ้างว่าแค่ช่วยตรวจสอบก็ตาม
 พริกแกงสูตรเชฟ ไม่ได้ตำเครื่องทุกอย่างพร้อมกัน
 ส่องเลข สุนารี ราชสีมา เหมาลอตเตอรี่ยกแผง โชว์ชุดเลขสวย 2 ตัว 3 ตัว ลุ้นโชคงวด 1 พฤศจิกายน 2569
 ใบเขียว งวด 1 พ.ย. 69 เผยสูตรคำนวณใหม่ พร้อมแนวทางจากกรอบตัวเลข
 10 ชื่อ ที่คนไทยใช้มากที่สุด ชื่อเดียวมากถึงหลักแสนคน
 เลขวิ่งสนามบินน้ำ งวด 1 พ.ย. 69 เปิดแนวทางเลขเด่นจากใบเขียนมือ เทียบข้อมูลอีกงวดมีเลขอะไรน่าสนใจ
 เทียบโพย 2 สำนัก ราชันดำ–ขุนคลังสั่งลุย งวด 1 พ.ย. 69 แยกเด็ดยอด เด็ดโคน และลุยหน้า ลุยข้าง
 ลุงไก่ ร่ำรวย หวยลาวพัฒนา 27 ต.ค. 69 เปิดโพยวิ่ง 5-0 พร้อมชุด 2 ตัว 3 ตัว
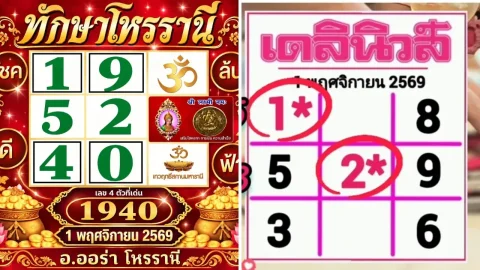 เทียบชัดชน ตารางมหาทักษา 4 สำนัก 1 พ.ย. 69
 ส่องเลขธูปมงคล เจ๊ฟองเบียร์ 1 พฤศจิกายน 2569
 ลูกบาสสีส้มมีที่มา ทำไมยุคหนึ่งถึงเลิกใช้สีน้ำตาล?
 นามสกุลที่ซ้ำกันมากที่สุดในไทย เปิด 10 อันดับที่มีคนใช้หลักหมื่นคน
 Win-Win คืออะไร ? เปิดแนวคิดที่ทำให้ทั้งสองฝ่ายได้ประโยชน์ โดยไม่จำเป็นต้องมีผู้แพ้
 มือถือ Gadget เทคโนโลยี